
Security Lens
La visión de seguridad de tu empresa.
- Para quién es: CISO, responsables de seguridad y equipos de ciberseguridad.
- La pregunta que responde: ¿Qué tenemos realmente, qué está expuesto y qué hay detrás de cada punto de entrada?
Cómo poner en marcha este caso de uso
Section titled “Cómo poner en marcha este caso de uso”La Security Lens se pone en marcha en cuatro pasos: decides qué necesita saber la organización, registras cada elemento real como un activo (Asset), cargas la información que ya tienes y la normalizas con el modelo semántico de 7lens.
1. Define los atributos que necesitas
Section titled “1. Define los atributos que necesitas”Decide primero qué necesita saber la organización de sus aplicaciones, servicios y plataformas. En las aplicaciones, por ejemplo: tipo de aplicación, lenguaje de programación, tecnología, requisitos de continuidad de negocio, RPO, RTO, puntos de entrada, portales web, APIs, agentes de IA, datos que consume, clasificación de esos datos y repositorios de código asociados. En los servicios y plataformas, define los atributos que hacen falta para conocer la postura de seguridad de esa tecnología: servidores, contenedores, APIs, agentes y otros servicios tecnológicos.
2. Define los activos
Section titled “2. Define los activos”Cada elemento real que quieras controlar se registra como un activo del inventario (Inventory): un servidor, un contenedor, una API, un portal web, un repositorio de código, una librería, un agente de IA, etc. Cada activo se identifica por su tipo de activo (Asset Type) y una oferta (Offering). Las aplicaciones, los servicios y las plataformas no son activos: son elementos del modelo a los que los activos pertenecen o con los que se relacionan.
3. Carga los activos con Collector
Section titled “3. Carga los activos con Collector”Usa Collector para cargar la información desde las fuentes que ya tiene la organización: hojas de Excel, APIs, inventarios, ficheros, herramientas de seguridad y otros sistemas. Normalmente el cliente ya tiene esa información; el problema es que está muy repartida y cuesta interpretarla.
4. Normaliza la información
Section titled “4. Normaliza la información”7lens aplica su modelo semántico para normalizar la información que llega y relacionar los activos entre sí. Así, información dispersa se convierte en un inventario orientado a la seguridad que el CISO puede entender y usar de verdad.
5. Configura la Lens
Section titled “5. Configura la Lens”Con la Ontología ya cargada, configura la Lens sobre el Contexto que tienes: los atributos, relaciones, correspondencias y contexto que necesita esta lectura. No empiezas de cero, porque la Ontología y el Contexto ya existen. Las siete Lenses son casos de uso de referencia que configuras, combinas y amplías; no son productos cerrados e independientes.
Qué conecta 7lens
Section titled “Qué conecta 7lens”La Security Lens reúne estos elementos y los ordena según el modelo semántico y la ontología de la organización, de forma que sus relaciones se entienden: aplicaciones, servicios, ofertas y plataformas del modelo, y los activos del inventario que los respaldan, como servidores, contenedores, APIs, repositorios y agentes de IA. Sobre esas relaciones se añade después el contexto de seguridad.
- Aplicaciones
- Servicios
- Ofertas de servicio
- Plataformas
- Servidores
- Contenedores
- APIs
- Portales web
- Agentes de IA
- Repositorios de código
- Librerías
- Datos de las aplicaciones
- Clasificación de datos
- Tecnología
- Responsables
- Atributos de seguridad
- Puntos de exposición
- Controles de seguridad
Cadena de relaciones: Internet → portal web → API → aplicación → servicio → infraestructura → datos
El contexto de seguridad se puede añadir en cualquier punto de esta cadena.
El problema
Section titled “El problema”Las organizaciones se enfrentan a ataques cada vez más sofisticados, incluidos los que orquestan sistemas de agentes de IA. Pero uno de los problemas de fondo de los equipos de seguridad es mucho más sencillo: los inventarios suelen estar incompletos, fragmentados y repartidos entre muchos sistemas. Las aplicaciones están en un sitio, la infraestructura en otro, las APIs en otro, los repositorios en otro y los controles de seguridad en otro más. Técnicamente, la organización tiene los datos, pero no una visión semántica unificada de su tecnología.
No puedes proteger lo que no sabes que tienes.
El resultado
Section titled “El resultado”El CISO puede responder a las preguntas que importan: ¿qué aplicaciones tenemos realmente? ¿Cuáles están expuestas? ¿Qué portales web y qué APIs están expuestos a Internet? ¿Cómo está protegido cada punto de entrada? ¿Se usa MFA? ¿Hay un WAF y cómo está configurado? ¿Qué aplicación, servicio o datos hay detrás de cada punto de entrada? ¿Dónde están las vulnerabilidades y qué activos podrían verse afectados? El resultado es una visión mucho más completa y contextualizada de la superficie de ataque.
El valor
Section titled “El valor”Rapidez, cobertura y contexto. 7lens carga rápidamente la información dispersa, la normaliza y la ordena con la semántica que necesitan los equipos de seguridad. No hace falta construir antes, a mano, un inventario perfecto.
Ejemplo
Section titled “Ejemplo”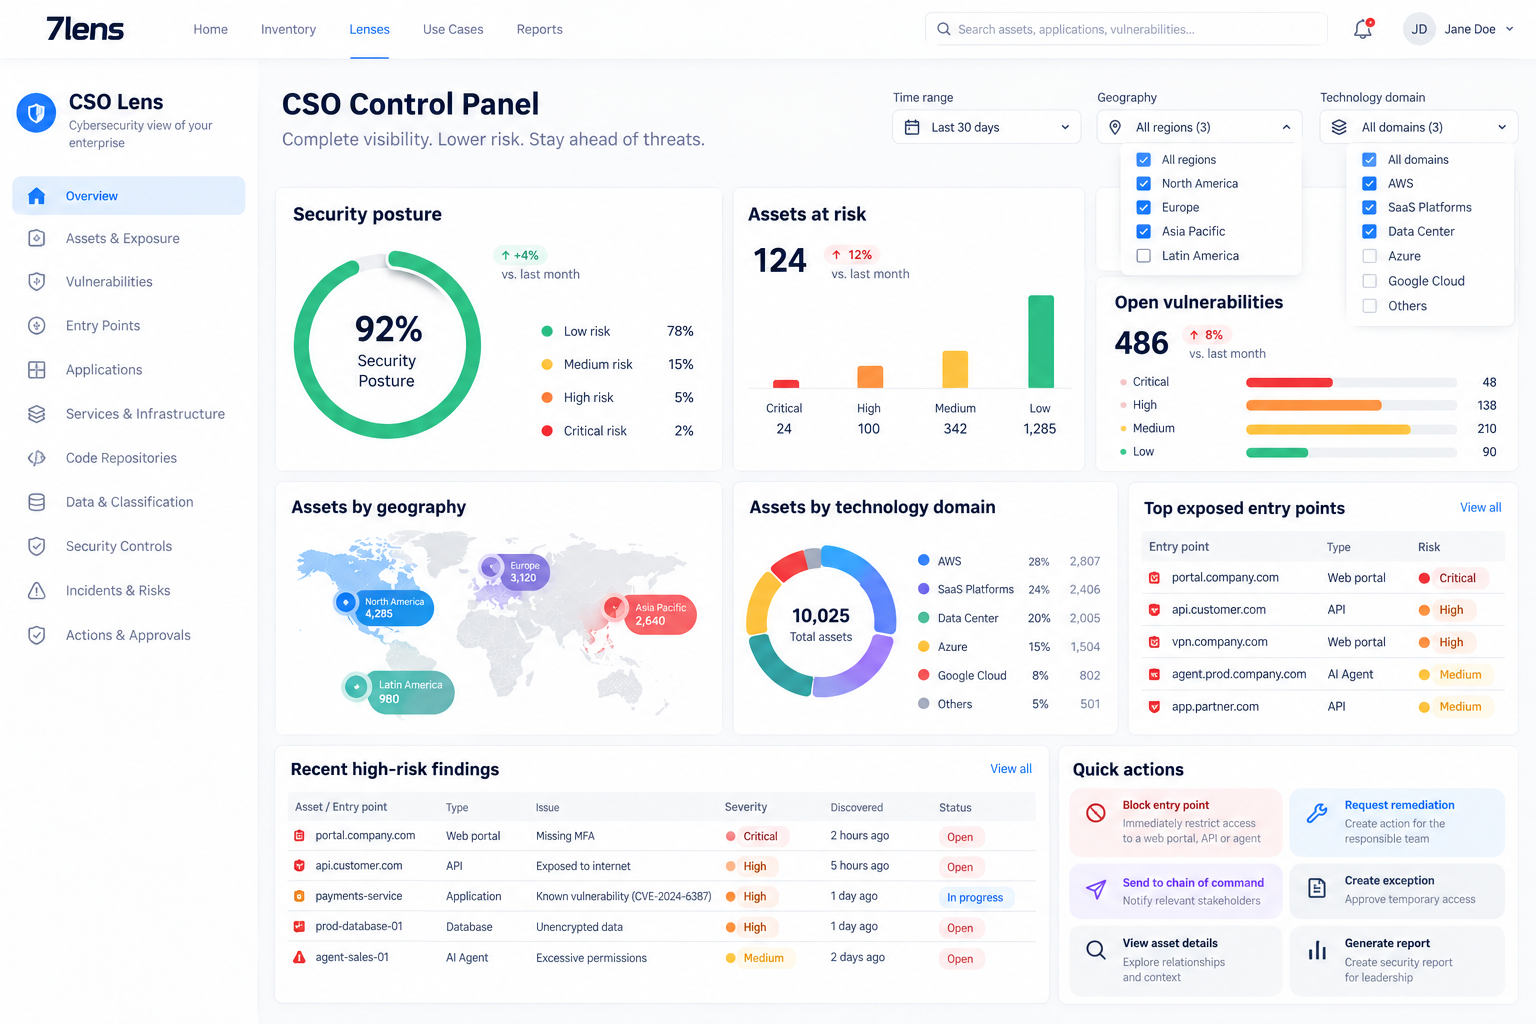
Un ejemplo de lo que puedes construir con este caso de uso.
Siguientes pasos
Section titled “Siguientes pasos”- Puesta en marcha en menos de 40 horas: configura el Contexto que consulta cada Lens.
- Modelo de datos: la Ontología en la que se basa cada Lens.